Cybersecurity in pratica: a Lugano il confronto tra imprese, sicurezza e IA
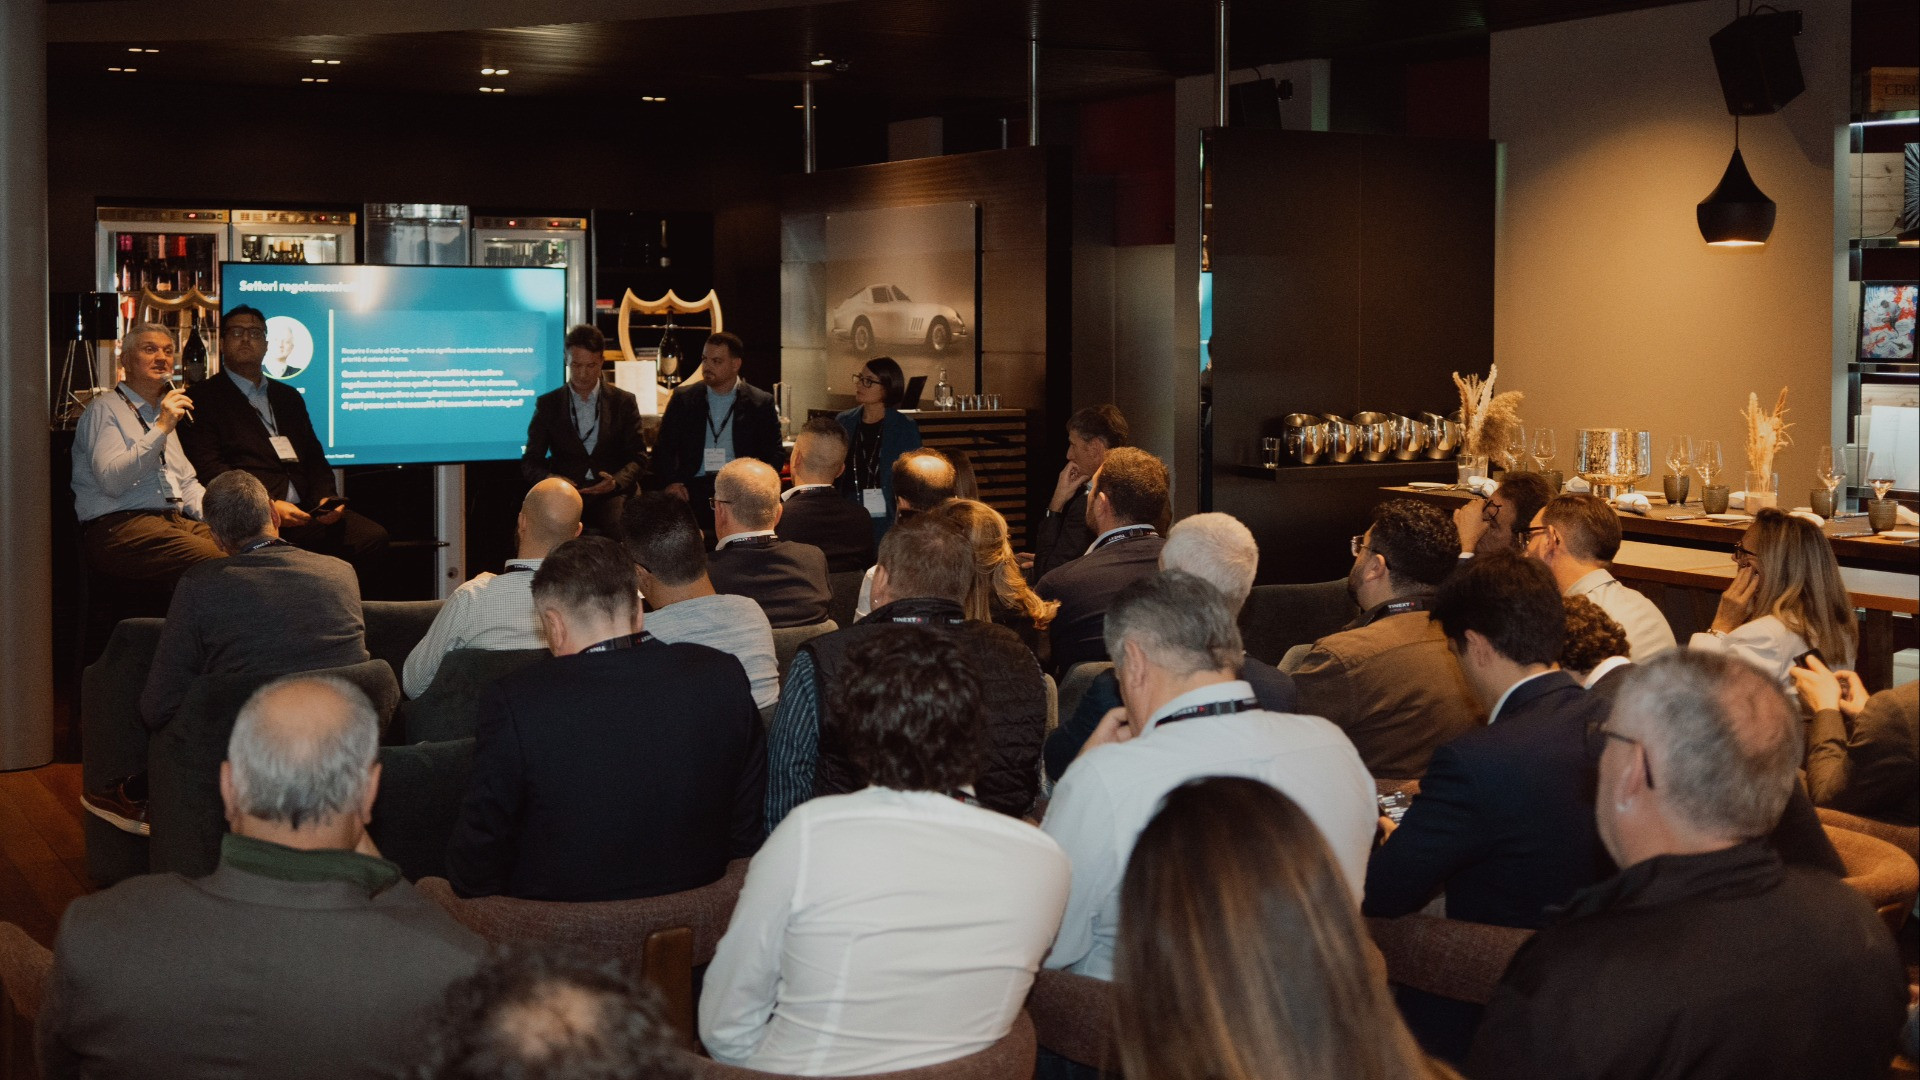

Sala gremita, numerose domande e un confronto vivace sul ruolo dell'intelligenza artificiale nella sicurezza informatica, tra opportunità e nuovi rischi. Si è svolto così, il 28 ottobre al Ristorante Seven di Lugano, «Cybersecurity in pratica: SOC, Zero Trust e Security Awareness nelle imprese del Ticino», l'evento organizzato da Tinext Cloud con Fortinet come main partner. L'iniziativa ha rappresentato il primo appuntamento in presenza di Tinext Cloud dedicato alla cybersecurity e ha concluso un percorso di approfondimento avviato a giugno con un ciclo di webinar dedicati alla sicurezza informatica. Lo si legge in una nota stampa diffusa oggi.
«Con questo evento abbiamo voluto portare il confronto sulla cybersecurity dalla dimensione online a quella in presenza, mettendo in dialogo competenze tecniche ed esperienze concrete delle imprese. È il momento conclusivo di un iter formativo gratuito, che ci ha permesso di affrontare progressivamente temi come la Security Awareness e il SOC, e l'occasione per condividere con il territorio le competenze che Tinext Cloud ha sviluppato anche in questo ambito, accanto alla propria esperienza pluridecennale nelle infrastrutture, nei datacenter e nel Cloud» ha commentato Massimo Baioni, Head of Sales di Tinext Cloud.
Minacce e nuove responsabilità per le imprese
In apertura dell'incontro, Sabrina Letizia, Sales Executive di Tinext Cloud, ha richiamato l'evoluzione dello scenario delle minacce informatiche, sempre più sofisticate e personalizzate anche grazie all'intelligenza artificiale. La compromissione delle identità digitali, le tecniche di impersonificazione e le dipendenze da fornitori e piattaforme esterne ampliano il perimetro da proteggere, mentre le conseguenze di un attacco possono estendersi ben oltre l'IT, con impatti economici e reputazionali.
A confermare la persistente rilevanza del fenomeno sono anche i dati dell'Ufficio federale della cibersicurezza: nel primo semestre 2026 l'Ufficio ha ricevuto oltre 27.000 segnalazioni volontarie di cyber-incidenti, rispetto alle oltre 35.000 dello stesso periodo del 2025. La diminuzione del numero di segnalazioni non permette, da sola, di concludere che le aziende siano diventate più efficaci nella prevenzione ma è una possibile spiegazione del calo; serve continuare a vigilare, però, perché il quadro resta caratterizzato da minacce evolute e sempre più mirate. È stato anche evidenziato il nuovo obbligo, in vigore già dal 1° aprile 2025, di segnalazione dei cyber-attacchi per gli operatori di infrastrutture critiche, in settori come sanità, finanza, educazione e pubblica amministrazione.
Accessi, monitoraggio e consapevolezza
Il contributo tecnico di Marco Gabriele Carrera, Solution Architect & Lead Security Engineer di Tinext Cloud, ha portato il confronto sul piano applicativo, attraverso tre esperienze aziendali. Per Fidinam, rappresentata da Gianluca Giurato, IT Manager del gruppo, il progetto ha risposto all'esigenza di applicare policy di accesso più granulari e valutare i dispositivi, mantenendo al contempo semplicità d'uso e contenendo la complessità operativa. Il caso ha mostrato come l'approccio Zero Trust possa rafforzare il controllo senza trasformarsi in un ostacolo per chi lavora.
A seguire Marco Mosca, Solution Architect di Tinext Cloud e CIO as-a-Service di Azimut Switzerland, ha evidenziato le esigenze di un contesto regolamentato come quello della società finanziaria, in cui monitoraggio continuo e gestione della sicurezza devono convivere con la continuità operativa. Il ricorso a servizi gestiti, come SOC as-a-Service, e ruoli esternalizzati, come CIO as-a-Service, ha consentito all’azienda di affrontare queste necessità anche senza dotarsi di un team interno dedicato alla sicurezza. In entrambi i progetti, gli interventi sono stati realizzati senza alcun downtime, preservando la continuità operativa durante l'implementazione delle soluzioni. Il caso di Cerxa, raccontato da Francesco Gilles Vassalli, Senior Compliance Specialist dell'azienda, ha posto invece l'accento sul fattore umano: formazione, consapevolezza e simulazioni di attacchi reali, anche attraverso FortiSAT, sono strumenti importanti per aiutare le persone a riconoscere e gestire le minacce.
Tecnologia, governance e persone
La tavola rotonda ha approfondito concetti quali governo del rischio e responsabilità individuale, oltre al rapporto tra sicurezza e intelligenza artificiale, tema che ha suscitato grande interesse e acceso le domande del pubblico. Andrea Pallini, Head of IT del Gruppo Tinext, ha portato la prospettiva della sicurezza interna: i sistemi e i processi del gruppo rappresentano il primo banco di prova delle soluzioni e delle procedure proposte ai clienti. Marco Mosca ha richiamato l'importanza della responsabilità e del controllo sui dati e sui processi, sia in ottica di security che di utilizzo di strumenti AI-powered. Gianluca Giurato ha sottolineato un aspetto centrale del progetto Zero Trust realizzato in Fidinam: un cambiamento tecnologico efficace deve proteggere senza complicare il lavoro quotidiano. Nel caso presentato, molti collaboratori non si sono nemmeno accorti dell'implementazione, proprio perché il sistema è stato integrato nell'operatività senza introdurre attriti significativi. Francesco Vassalli ha evidenziato come la gestione della sicurezza e l'utilizzo dell'AI richiedano governance e metodo. L'intelligenza artificiale può infatti offrire nuove possibilità anche in ambito cybersecurity, ma impone alle organizzazioni di governarne l'adozione, valutare i rischi e mantenere consapevolezza sull'utilizzo degli strumenti. Il messaggio emerso dall'incontro è chiaro: «La cybersecurity non può essere affidata a un singolo prodotto tecnologico né essere delegata a una sola funzione aziendale. Richiede un approccio integrato, in cui infrastrutture, monitoraggio, gestione degli accessi, processi e persone contribuiscano insieme alla protezione dell'organizzazione e alla continuità del business».