Dopo i frigoriferi a 50°C in Europa, un attacco hacker colpisce una macelleria svizzera
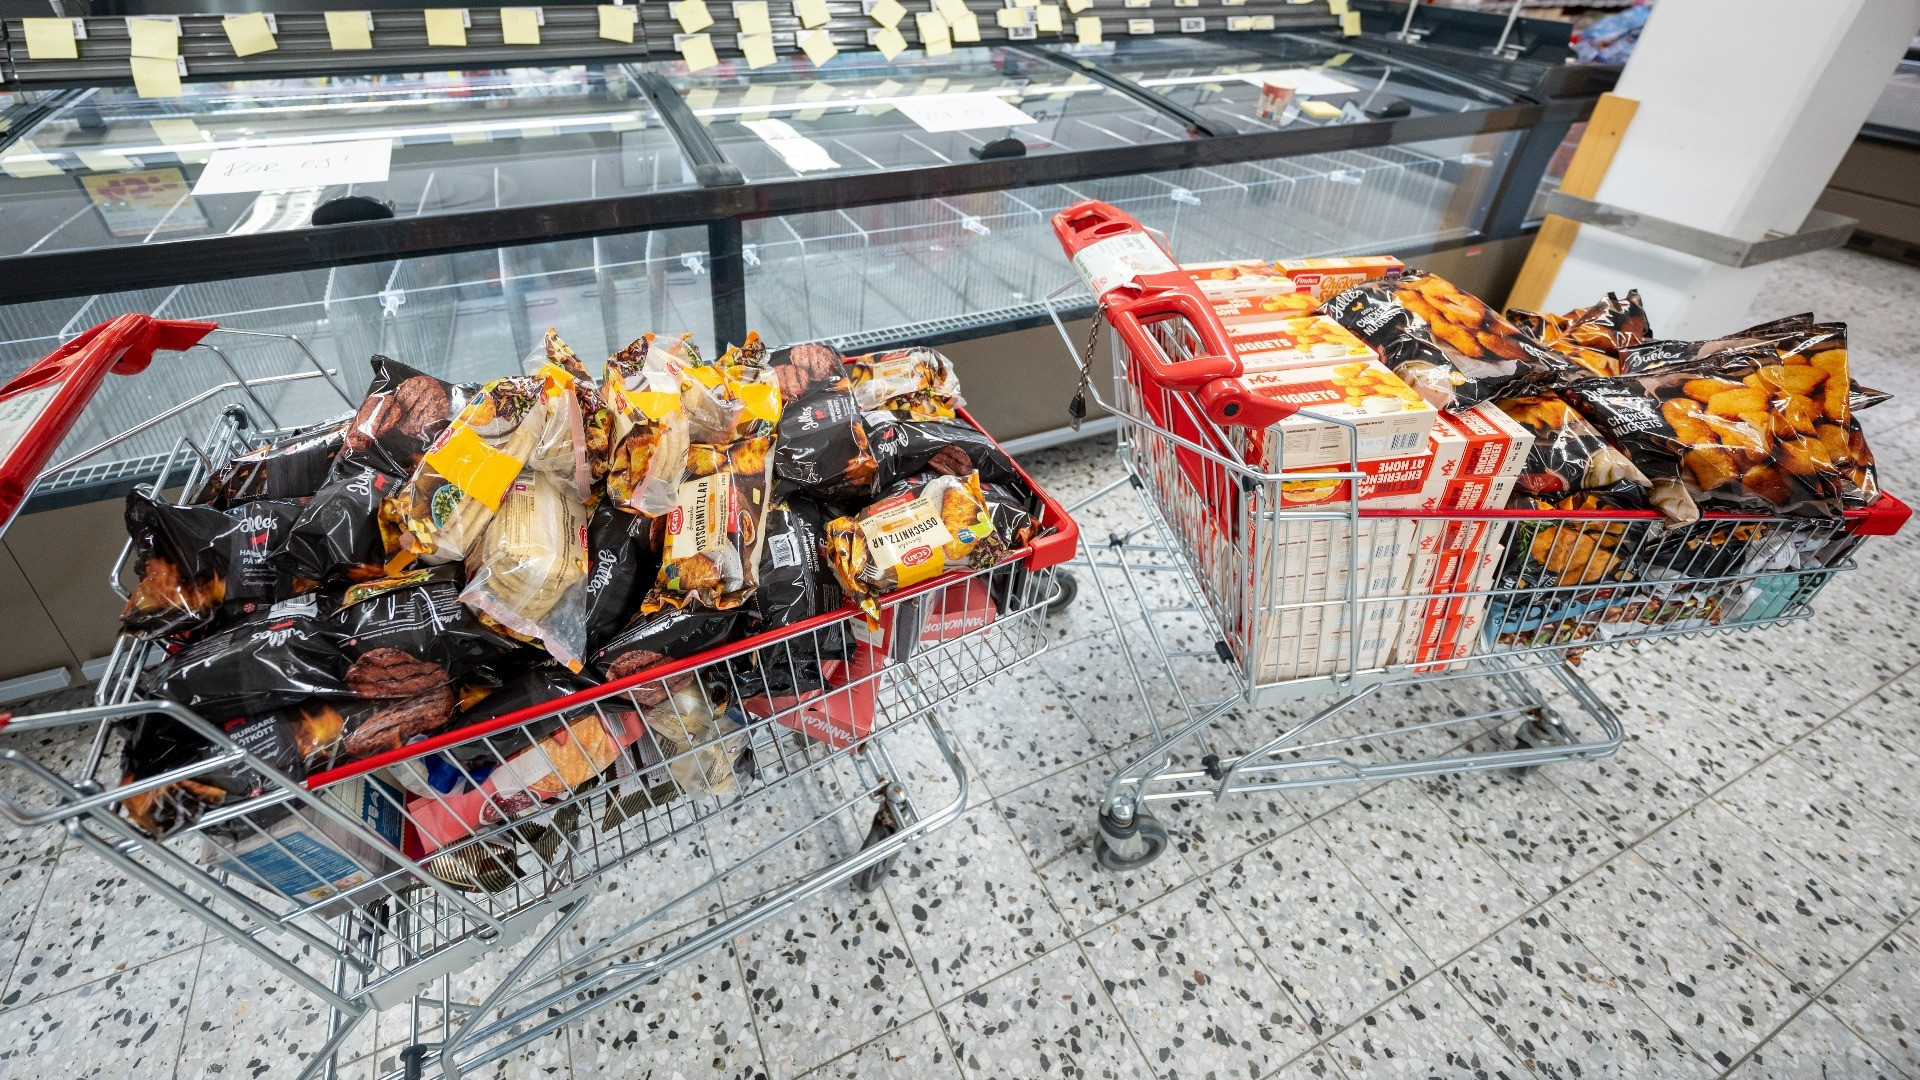

Gli attacchi informatici agli impianti di refrigerazione che da qualche settimana stanno colpendo diversi Paesi europei sono ora arrivati anche in Svizzera.
A finire nel mirino è stata una macelleria di Köniz, nel Canton Berna, costretta a chiudere per due settimane dopo che un attacco hacker ha manomesso il sistema elettronico che controlla frigoriferi e congelatori. Si tratta del primo caso di questo genere reso pubblico nel nostro Paese. Per scongiurare qualsiasi rischio per la sicurezza alimentare, i proprietari hanno scollegato gli impianti dalla rete elettrica e sospeso l'attività.
Ora sono in corso verifiche su tutti i sistemi, prima di poter riaprire, come previsto, il 20 novembre.
Un episodio che si inserisce in un'ondata di attacchi che ha già interessato supermercati e impianti di refrigerazione in Belgio, Svezia, Irlanda, Estonia, Paesi Bassi, Regno Unito, Italia e Francia.
Ma come si è arrivati a questo punto? Ripercorriamo quanto accaduto nelle ultime settimane, a partire dai primi episodi registrati in Francia.
I primi casi furono in Francia
Era il 12 ottobre quando centinaia di supermercati francesi si ritrovarono con frigoriferi e congelatori manomessi da remoto. Gli hacker avevano modificato le impostazioni degli impianti, portando in alcuni casi le temperature fino a oltre 50°C, con il conseguente deterioramento degli alimenti e danni economici ingenti.
Ad essere presi di mira, lo ricordiamo, furono almeno 300 punti vendita Intermarché e Netto, quasi un centinaio della rete Coopérative U e diversi negozi E.Leclerc. A segnalare problemi c’erano però anche stati alcuni supermercati Carrefour e Monoprix.
Un attacco esteso ad altri Paesi europei
Ma l’attacco ai sistemi di refrigerazione non si è fermato all’interno dei confini francesi. Dopo alcune settimane di relativa calma, il 2 novembre una nuova ondata di attacchi ha colpito i sistemi di refrigerazione di diverse catene della grande distribuzione europea, dal Belgio alla Svezia, passando per il Lussemburgo. E il modus operandi degli hacker è rimasto il medesimo: alzare le temperature dei sistemi di refrigerazione. Inutile dire che tonnellate di cibo sono state buttate via.
In Svezia, Coop ha segnalato sei negozi colpiti, mentre ICA ha confermato problemi ai sistemi di refrigerazione e congelamento in alcuni punti vendita. Episodi analoghi sono stati registrati in Finlandia, dove sono state rilevate temperature anomale in diversi negozi del gruppo Kesko.
In Belgio e Lussemburgo, l'olandese Ahold Delhaize ha segnalato disagi in decine di supermercati. Secondo il quotidiano belga Le Soir, sono stati interessati anche cinque punti vendita Spar, diversi minimarket Shop&Go e alcuni negozi Proxy Delhaize. Carrefour Belgio ha riferito problemi in circa 15 dei suoi 700 punti vendita. Nel mirino anche almeno un negozio Ikea in Belgio.
Spostandoci in Irlanda, oltre dieci punti vendita SuperValu hanno riscontrato problemi agli impianti frigoriferi, mentre in Estonia sono stati segnalati attacchi ai negozi di una delle principali catene alimentari del Paese. Episodi analoghi sono stati registrati anche nei Paesi Bassi, nel Regno Unito e in Italia.
Gli attacchi in Italia
Neanche il Bel Paese, dunque, è stato risparmiato. A essere maggiormente colpite alle 4 del mattino dello scorso lunedì sono state decine di supermercati e aziende in Sicilia, Emilia-Romagna e Toscana, dove – inutile dirlo – anche in questi casi le temperature degli apparecchi sono state alzate da remoto.
In Sicilia sono stati colpiti oltre 20 supermercati tra Palermo, Catania, Ragusa e Trapani. Nel mirino anche almeno quattro punti vendita Coop, tre a Catania e uno a Palermo
Colpita anche la catena Decò, con tre punti vendita tra Palermo e Trapani. In questo caso gli accessi sarebbero avvenuti attraverso i call center che gestiscono da remoto gli impianti frigoriferi, sfruttando gli indirizzi IP dei dispositivi.
Ma l'ondata ha raggiunto anche una società che gestisce mense in Toscana e un'azienda produttrice di surgelati in Emilia-Romagna.
La vicenda è arrivata a Palazzo Chigi, dove il sottosegretario Alfredo Mantovano ha convocato una riunione per fare il punto. Previsti anche incontri tra l'Agenzia per la cybersicurezza e i rappresentanti della grande distribuzione.
Nel mirino anche il sangue dei donatori
Gli attacchi non si sono tuttavia limitati al settore alimentare. Il 2 novembre è stato preso di mira anche un fornitore di sistemi di refrigerazione utilizzati dall'Istituto francese del sangue, con ripercussioni su tre strutture che conservano emoderivati. Secondo quanto riportato dalla stampa francese, gli hacker avrebbero tentato di portare le temperature da -30°C fino a 110°C. I sistemi di monitoraggio hanno però permesso di individuare rapidamente le anomalie e mettere al sicuro i prodotti, senza conseguenze sanitarie.
La ministra della Salute e l'istituto hanno comunque assicurato che non ci sono fortunatamente state conseguenze per la salute pubblica.
Le prime ipotesi e la rivendicazione ufficiale
Tre settimane fa si parlava di un possibile elemento in comune, ovvero il software dell’azienda danese Danfoss, impiegato per la gestione degli impianti di refrigerazione. Già lo scorso agosto, la società di cybersicurezza Team82 aveva individuato diverse vulnerabilità nei sistemi di controllo Danfoss, utilizzati per la gestione degli impianti di refrigerazione. Le falle erano state segnalate al produttore danese, che aveva successivamente rilasciato aggiornamenti di sicurezza. Non è tuttavia stato accertato se queste vulnerabilità siano state sfruttate negli attacchi delle ultime settimane
E a rivendicare gli attacchi sono infine stati due gruppi di hacker filorussi, Noname057(16) e Z-Pentest. In un video diffuso sui social e ripreso dal Tg1 della Rai, sostengono di aver preso di mira le apparecchiature Danfoss e Dixel Web, sfruttando i sistemi integrati senza utilizzare malware. I due gruppi affermano inoltre che le loro operazioni abbiano raggiunto centinaia di siti in Europa e lanciano nuove minacce, indicando tra i possibili obiettivi anche acquedotti, centrali elettriche, impianti industriali e depositi alimentari.
Una rivendicazione che, al momento, non ha ancora trovato conferme indipendenti nella sua intera portata.