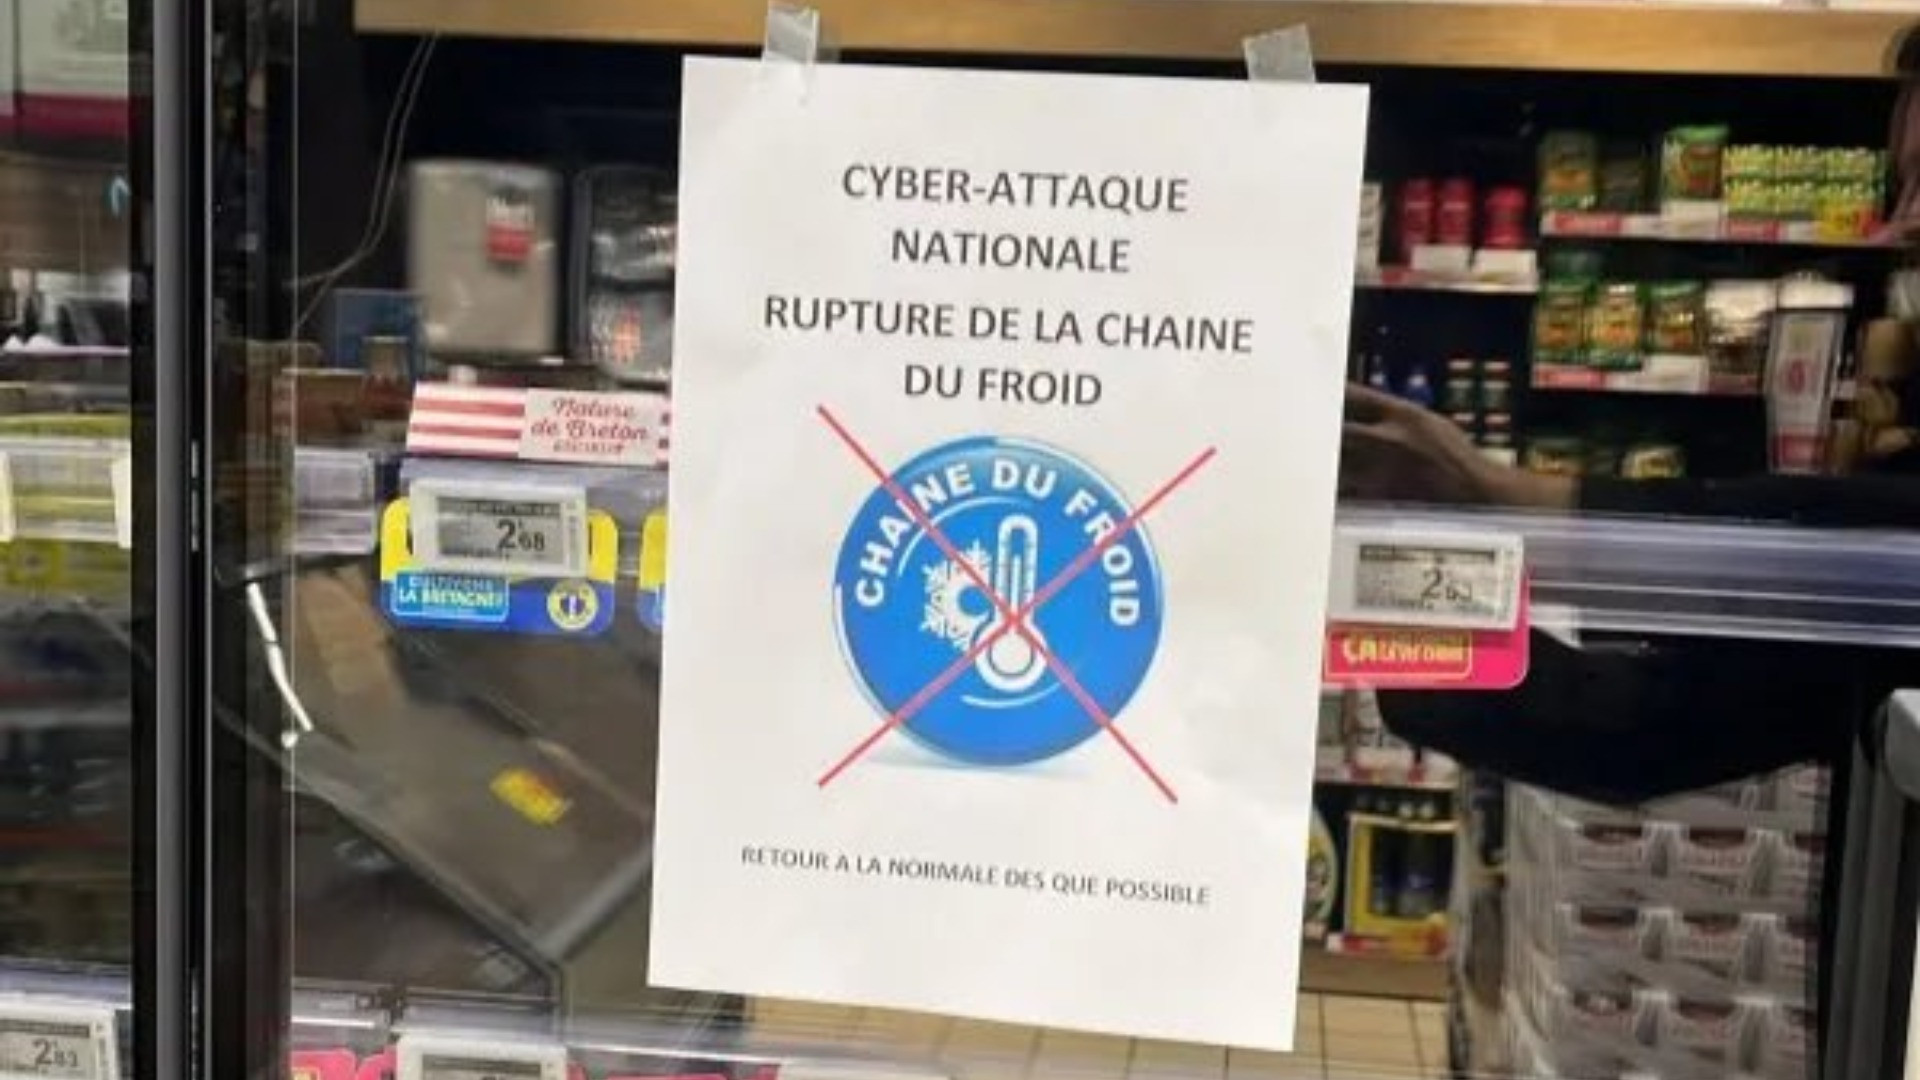
Cyberattacco ai frigoriferi, si cercano i colpevoli: «Volevano destabilizzare e spaventare»

Termostati digitali impazziti, spie luminose che lampeggiavano, temperature che hanno sfiorato anche gli 80 gradi: l’attacco hacker cha ha preso di mira i sistemi di migliaia di frigoriferi nei supermercati europei ha fatto molto discutere. Non solo per l’incredibile quantità di prodotti alimentari da buttare, «cotti» da frigoriferi trasformatisi improvvisamente in forni, ma anche per i diversi interrogativi sulla sicurezza dei sistemi informatici. Le autorità, intanto sono già alla ricerca di chi potrebbe avere orchestrato questo potente cyberattacco.
Da frigoriferi a forni
Torniamo per un momento indietro di una settimana: alla mezzanotte di domenica scorsa. Alcuni hacker, agendo da remoto, si sono infilati nei sistemi informatici che regolano le temperature di migliaia di frigoriferi e congelatori sparsi nei supermercati di diversi Paesi europei (in particolare Francia, ma anche Belgio e Paesi bassi) per modificarne le impostazioni dei termostati. In breve tempo, le temperature che erano attorno ai -30 sono balzate a oltre 50 gradi, toccando in un caso addirittura gli 80 gradi. Le conseguenze sono state irreparabili: il cibo ha iniziato a scongelarsi e a cuocere lentamente e ha dovuto essere buttato al macero. Ma non solo. In alcuni punti vendita, l'aumento della temperatura ha fatto anche divampare le fiamme, con la conseguente attivazione dei sistemi antincendio e i danni che il ristagno d'acqua ha causato all'interno dei supermercati. «Una vera e propria catastrofe», come è stata descritta da chi si è trovato in prima persona davanti al disastro.
Instillare la paura
Le indagini per fare chiarezza sull'accaduto, come spiega il Guardian che si è focalizzato soprattutto sui casi capitati in Francia, sono partite immediatamente. Se, almeno in un primo momento, i responsabili dei supermercati avevano pensato a un guasto isolato, in breve tempo è stato invece chiaro per tutti che ci si trovava davanti a un attacco hacker ben pianificato che aveva nel mirino diverse centinata di punti vendita in vari Paesi europei. Un cyberattacco definito come «senza precedenti, inaspettato ed estremamente grave». Lo scopo di questa operazione, secondo le fonti del quotidiano britannico, sarebbe stato quello di «destabilizzare» e trasmettere alla popolazione il messaggio «di non essere al sicuro, per dare l'impressione che il governo stia crollando e, in definitiva, per instillare paura». E, attualmente, «ci sono due attori internazionali noti per fare questo genere di cose: l'Iran e la Russia».
Due scenari
Ecco, quindi, che parallelamente la Procura francese ha dato il via alle indagini per capire chi potesse aver commesso materialmente l'attacco. Gli scenari più plausibili al momento al vaglio degli inquirenti sono due. Il primo è che si sia trattato «di un gruppo di giovani o attivisti che volevano far saltare alcuni congelatori per dimostrare di cosa erano capaci». Mentre il secondo apre un orizzonte più ampio: «Un attacco destabilizzante, un sabotaggio, da parte di attori statali interni o esterni». In ogni caso, al momento, nessun individuo o gruppo ha rivendicato la responsabilità dell'atto. La procura di Parigi ha incaricato gli investigatori della sua unità anticrimine informatico, ma - per il quotidiano britannico - potrebbe volerci ancora molto tempo prima di individuare i sospetti.
Le falle nel sistema
Va anche detto che, nel colpire, i responsabili hanno cercato e trovato un terreno molto fertile. Molti dei sistemi attaccati e mandati in tilt erano infatti dotati di software ormai «obsoleti» che andavano sostituiti proprio per evitare falle nella sicurezza informatica. Detto, fatto. «Gli hacker hanno individuato queste vulnerabilità e le hanno subito sfruttate a loro vantaggio». La maggior parte dei reparti refrigerati dei supermercati è però connessa a internet anche per consentire ai tecnici la manutenzione da remoto e l'invio di un avviso proprio in caso di un improvviso guasto al sistema. Come mai, quindi, questi allarmi non sono scattati durante il cyberattacco? «Le prime indagini suggeriscono che gli hacker abbiano disattivato i sistemi di allarme prima di manomettere i termostati, oppure abbiano prolungato il programma di sbrinamento di diverse ore per evitare di far scattare gli allarmi».